
Quando l’Usl 6 Euganea fu attaccata dagli hacker: «Tornammo a carta e penna»
Il 3 dicembre 2021 un attacco ransomware del gruppo LockBit 2.0 bloccò i sistemi informatici dell’Usl 6 Euganea. Gli hacker chiesero un riscatto di 800mila euro, ma dopo il mancato pagamento pubblicarono sul dark web dati personali e sanitari di 9.520 pazienti. L’ex direttore sanitario Aldo Mariotto ricorda quel periodo
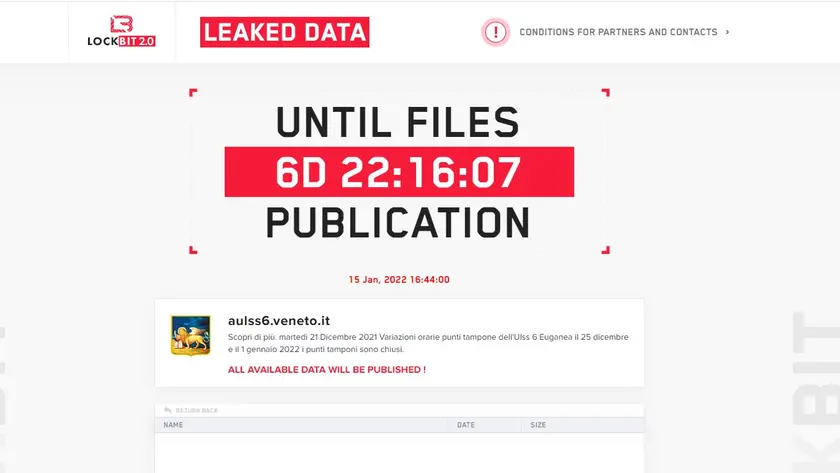
«Quella notte gli hacker paralizzarono l’Usl 6. Tornammo a carta e penna per curare i pazienti». Aldo Mariotto, ex direttore sanitario dell’Euganea, ricorda bene quel che accadde il 3 dicembre 2021. I primi computer smisero di funzionare alle 3, all’alba gli ospedali si ritrovarono con i sistemi informatici compromessi. L’attacco firmato dal gruppo con dominio uzbeko LockBit 2.0 costrinse medici e infermieri a tornare a carta e penna, mentre gli hacker chiedevano un riscatto di 800 mila euro.
Dopo il mancato pagamento, il 15 gennaio 2022 furono pubblicati sul dark web dati personali e sanitari, coinvolgendo 9.520 pazienti. Nel 2024 il Garante della privacy ha inflitto all’azienda sanitaria una multa di 22 mila euro. Solo nell’immediato furono stanziati 500.000 euro per ricostruire l’infrastruttura informatica, tra nuovi server, licenze e sistemi di sicurezza.
Quando vi accorgeste dell’attacco?
«Alle tre di notte cominciarono i primi problemi alle apparecchiature u soprattutto da pronto soccorso e laboratori analisi. Verso le 4 venne allertato il servizio informatico. Ma solo al mattino ci siamo resi conto della portata dell’attacco: molti pc non funzionavano più e gli applicativi non consentivano di accedere ad anagrafiche e precedenti clinici. Si trattava di un attacco ransomware, quindi finalizzato a ottenere denaro attraverso il blocco dei sistemi. Ma non si può cedere a un ricatto del genere».
Che cosa significò?
«Un problema enorme. Da almeno 35 anni la sanità è informatizzata. Improvvisamente non potevamo utilizzare regolarmente le cartelle cliniche, gestire i ricoveri, gli esami di laboratorio, le trasfusioni e numerose prestazioni specialistiche».
Come riusciste a garantire le cure?
«Grazie alla capacità di adattamento del personale. Gli esami venivano eseguiti anche senza poter registrare informaticamente i dati anagrafici e i referti erano provvisori. C’era un continuo viavai di operatori che trasportavano documenti tra reparti, laboratori, terapie intensive e servizi diagnostici. Eravamo ancora in piena emergenza Covid, con 7 mila tamponi al giorno e personale già sottoposto a uno stress fortissimo».
Quali furono le prime decisioni?
«Costituimmo un’unità di crisi, articolata in gruppi dedicati alla gestione sanitaria, all’informatica e alla comunicazione. In poche ore classificammo le prestazioni secondo diversi livelli di criticità. Informammo le autorità competenti e mantenemmo una comunicazione costante con la popolazione attivando anche un numero verde».
Quanto tempo servì per ripartire?
«Fu necessario costruire una nuova piattaforma informatica e recuperare le informazioni attraverso i sistemi di backup. Una parte consistente delle attività venne ripristinata nel giro di pochi giorni, ma per altre furono necessari due mesi e anche più. Vennero bonificate tutte le postazioni di lavoro e sostituiti numerosi computer. Il ritorno alla normalità fu graduale».
C’era il timore che i dati sanitari finissero nelle mani sbagliate?
«Certamente, l’attacco ha rubato i dati e poi li ha criptati con un codice di accesso. Fortunatamente avevamo i backup. Parliamo di informazioni estremamente sensibili, tutelate da una normativa molto rigorosa. La preoccupazione non riguardava soltanto il funzionamento dei servizi, ma anche gli aspetti giuridici e la protezione delle informazioni personali».
A cinque anni di distanza, che cosa è cambiato?
«La digitalizzazione è aumentata vertiginosamente e con essa la superficie esposta agli attacchi. Oggi la sicurezza informatica deve essere considerata come l’ossigeno che permette a tutte le altre tecnologie di funzionare. Ma non basta investire nella protezione dei sistemi: servono piani di emergenza che consentano di continuare a curare le persone anche quando la tecnologia si ferma».
È una lezione che aveva già incontrato?
«Ricordo il Millennium Bug, al passaggio all’anno 2000. Trascorsi tutta la notte in ospedale perché temevamo che i sistemi informatici potessero bloccarsi. Avevamo predisposto piani per funzionare persino senza elettricità».
Che ricordo conserva?
«La straordinaria collaborazione di tutto il personale. Direttori, coordinatori, operatori e organizzazioni sindacali dimostrarono un’elasticità mentale eccezionale. Nessuno si sottrasse alle proprie responsabilità».
Oggi quale messaggio darebbe alle aziende sanitarie?
«Indietro non si torna. La tecnologia sarà sempre più presente nella sanità, ma dobbiamo essere preparati anche alla possibilità che improvvisamente non funzioni. La priorità deve rimanere sempre il paziente».
Un attacco hacker fra i più imponenti in Italia.
«A quanto pare sì, lunedì 16 novembre ne parlo a “Quarta Repubblica” su Rete 4».
Riproduzione riservata © Il Mattino di Padova


